

前面我们把操作系统、数据库、网络设备这三层"地基"加固了一遍,今天终于登上那个所有人每天都要"路过"的舞台——第22章 网站安全需求分析与安全保护工程。
网站基于 B/S 技术架构,既是单位对外的"脸面",又是办业务的后台通道:一被篡改,全城热搜;一被脱库,全民电话被轰炸。首页被换成黑底大字、某接口被 SQL 注入批量拖库、被悄悄挂上赌博木马、促销一到就被 DDoS 打瘫、后台 admin/123456 一登就进……这些不只是新闻,更是每年考卷上的现成素材。
📌 先划重点:本章 = 上午卷稳定 3~6 分 + 下午卷案例题高分常客。• 上午卷:网站安全威胁(七大)、Apache/IIS 机制与加固、OWASP Top 10、网站保护机制十大项,选择题轮着上;• 下午卷:偏爱"某网站被篡改/被拖库/被挂马"剧本——先判断威胁,再按层面写安全需求与加固方案;• 最大的坑:Apache 与 IIS 的机制张冠李戴,以及七大威胁的归类(把"挂马"归恶意代码而非篡改、把"中间人钓鱼"归网站假冒而非拒绝服务)。
这一篇依然做成"双线结构":第二部分讲选择题考点,第三部分开案例题专场(本章下午卷套路也很固定),最后是顺口溜、预测和自测。
· · ·
一、近四年(2022–2025)考情总览
(依据历年考生回忆版题目与教材第22章考点分布规律整理,热度为参考权重)
| ★★★☆☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★☆ |
🎯 命题规律:本章最爱设坑的四类题——① 威胁归类错位(网页被挂马/WebShell → 恶意代码;页面被换内容 → 篡改;域名被劫持仿冒 → 网站假冒;SYN Flood/CC → 拒绝服务;后台弱口令 → 后台管理威胁);② Apache / IIS 机制张冠李戴(把 .htaccess 说成 IIS、把 IIS 的 "ThreatSentry/URLScan" 说成 Apache);③ OWASP Top 10 项名混淆(A1 注入 vs A6 配置错误 vs A7 XSS);④ "需求分析"漏层(只写应用层,忘了物理/网络/数据库/数据/管理)。
· · ·
二、选择题考点逐条精讲(上午卷)
考点 1网站安全概念与安全属性 ★★★☆☆
网站是一个基于 B/S 技术架构的综合信息服务平台,主要提供网页信息及业务后台对外接口服务。一般网站涉及网络通信、操作系统、数据库、Web 服务器软件、Web 应用、浏览器、域名服务以及 HTML、XML、SSL、Web Services 等相关协议,同时还配有防火墙、漏洞扫描、网页防篡改等相关安全设施。
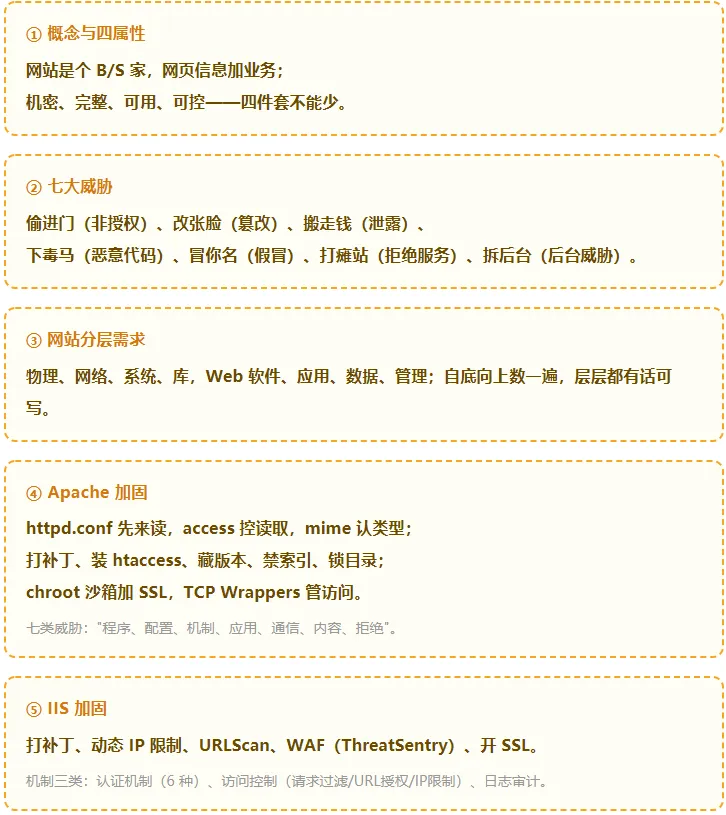
📌 网站安全 = 网站信息系统的四个安全属性(必背):• 机密性:网站信息及相关数据不被授权查看或泄露;• 完整性:网站的信息及数据不能被非授权修改,网站服务不被劫持;• 可用性:网站能持续提供不间断服务,满足正常服务请求;• 可控性:网站责任主体及运营者对网站的管理及控制能力,网站不能被恶意利用。
· · ·
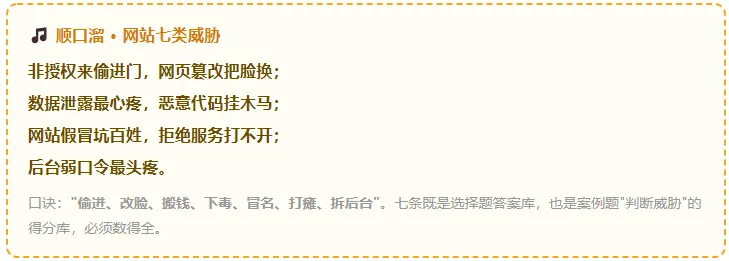
考点 2网站七类安全威胁 ★★★★★(本章最高频)
网站已成为各单位开展业务工作的平台、对外服务的窗口,其安全威胁种类繁多。教材归纳为以下七类(教材 22.1.2):
| 非授权访问 | ||
| 网页篡改 | ||
| 数据泄露 | ||
| 恶意代码 | ||
| 网站假冒 | ||
| 拒绝服务 | ||
| 网站后台管理安全威胁 |
· · ·
考点 3网站安全需求(分层"体检单") ★★★★☆
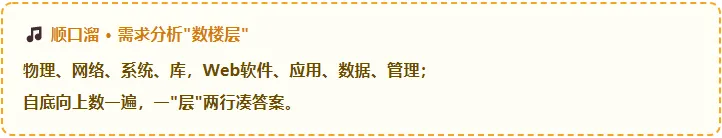
教材 22.1.3 指出:网站安全需求涉及多个方面,主要包括物理环境、网络通信、操作系统、数据库、应用服务、Web 服务软件、Web 应用程序、数据等安全威胁防护。同时,网站运行维护需要建立相应的组织管理体系及安全运维工具和平台。案例题按层铺开即可拿分:
· · ·
考点 4Apache Web 安全分析与增强 ★★★★★
Apache Httpd 是常用的构建网站服务器软件(简称 Apache Web)。教材 22.2 先讲配置文件,再剖析七类安全威胁,最后给安全机制与增强。考点集中在"配置 + 威胁 + 加固"三块。
① 四个配置文件(记名字 + 分工)
| httpd.conf | 主配置文件 |
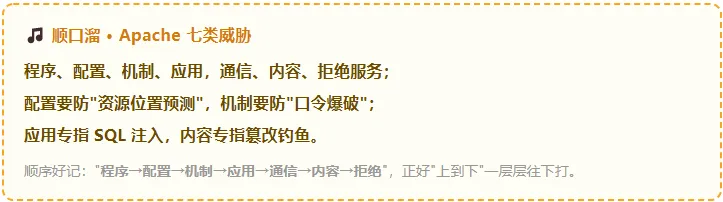
② Apache Web 七类安全威胁(考点重灾区,注意英文术语)
③ Apache Web 安全机制(教材 22.2.3,七大项)
| 本地文件安全 | chown root,root ...、chmod 511 .../bin/httpd) |
| 模块管理机制 | |
| 认证机制 | <Directory> 配置,目录下建 .htaccess,用 htpasswd 建用户 |
| 连接耗尽应对机制 | |
| 自带的访问机制 | order deny,allow + allow from ...(先全局拒绝,再按需放行) |
| 审计和日志 | access.log 记录每个进入请求,error.log 记录错误状态请求 |
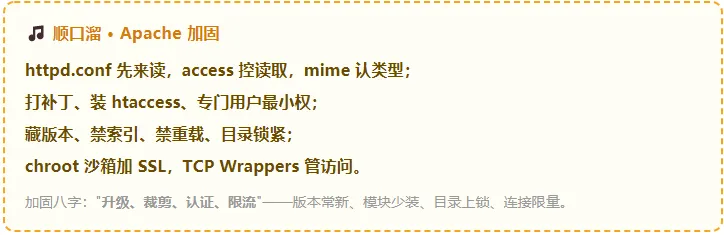
④ Apache Web 安全增强(教材 22.2.4,常出"下列属于增强措施的是")
1. 及时安装补丁关注官方公告,及时升级或打补丁
2. 启用 .htaccess 保护网页重置网员密码、错误提示页、改首页文件名、禁止读文件、重定向
3. 设置专门的用户和组最小特权,使用专门用户组,不用 nobody
4. 隐藏版本号改 httpd.conf:ServerSignature Off、ServerTokens Prod
5. 目录访问安全增强禁目录索引 Options -Indexes;禁默认访问 Order deny,allow;禁止重载 AllowOverride None
6. 文件目录保护通过操作系统对目录设置权限
7. 第三方软件增强"安全沙箱"(chroot)、OpenSSL 加密通信、TCP Wrappers 访问控制(hosts.allow/hosts.deny)
8. 审计日志access.log / error.log 集中留存
· · ·
考点 5IIS 安全分析与增强 ★★★★☆
IIS(Internet Information Services)是微软公司的 Web 服务软件,从最初 1.0 版已发展到 10.0 版,主要由若干组件构成(Svchost.exe、WAS、W3WP.exe、applicationHost.config、HTTP.sys)。
① IIS 处理 HTTP 请求的步骤(教材 8 步)
① HTTP.sys 接收请求→② 联系 WAS 从配置库获取信息→③ WAS 从 applicationHost.config 请求配置→④ WWW Service 接收配置→⑤ WWW Service 设置 HTTP.sys→⑥ WAS 为应用池启动工作进程→⑦ 工作进程处理并返回响应→⑧ 客户端收到响应
② IIS 安全分析(主要威胁)
| 非授权访问 | |
| 网络蠕虫 | |
| 网页篡改 | |
| 拒绝服务 | |
| IIS 软件漏洞 |
③ IIS 安全机制(三大类)
| IIS 认证机制 | |
| IIS 访问控制 | |
| IIS 日志审计 |
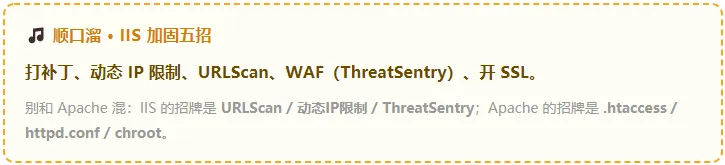
④ IIS 安全增强(五项)
- 及时安装 IIS 补丁:关注微软相关漏洞信息及 Microsoft Security Response Center 发布的信息;
- 启用动态 IP 限制(Dynamic IP Restrictions):用于减缓拒绝服务攻击及暴力口令猜测攻击(基于并发请求数、一段时间内的请求数、拒绝动作);
- 启用 URLScan:限制特定的 HTTP 请求,防止有危害的 HTTP 请求危及网站应用;
- 启用 IIS Web 应用防火墙(WAF):如 ThreatSentry 4,识别和阻挡 SQL 注入、DoS、CSRF/XSRF、XSS等,还提供基于行为的入侵防护(Behavior-based Intrusion Prevention);
- 启用 SSL 服务:防止明文传输时敏感数据被窃听,保障 IIS Web 通信安全。
· · ·
考点 6Web 应用漏洞分析与防护(OWASP Top 10) ★★★★★
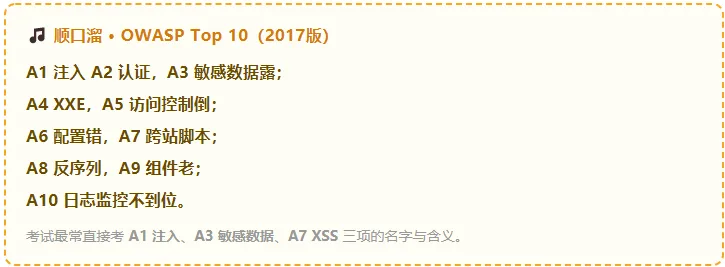
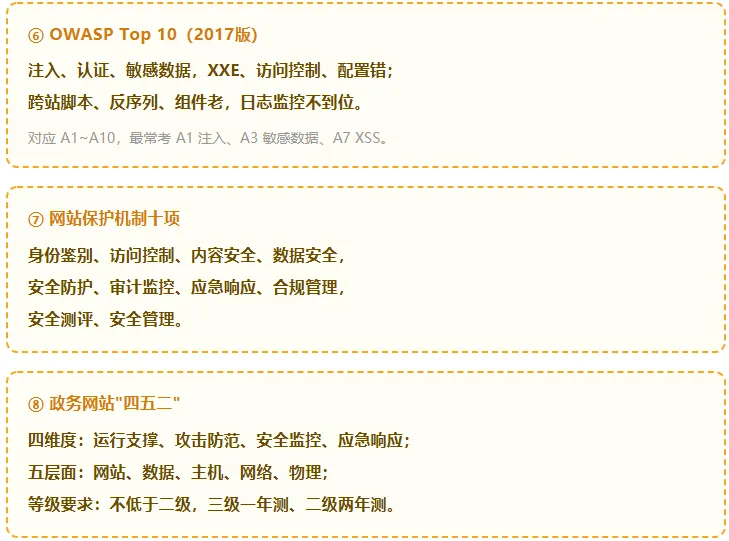
Web 应用安全是网站安全的重要组成部分。由于 Web 应用程序设计的安全问题,Web 应用系统存在技术安全漏洞(如 SQL 注入、跨站脚本 XSS、恶意文件执行、不安全对象引用)和业务逻辑安全漏洞。OWASP(Open Web Application Security Project)指出当前 10 个 Web 应用漏洞排名,教材介绍2017 版 OWASP Top 10:
| A1 注入漏洞(Injection) | .../index.jsp?category=food' or 1=1 --) |
| A2 遭受破坏的认证(Broken Authentication) | |
| A3 敏感数据暴露(Sensitive Data Exposure) | |
| A4 XML 外部实体引用(XXE) | |
| A5 受损害的访问控制(Broken Access Control) | |
| A6 安全配置错误(Security Misconfiguration) | |
| A7 跨站脚本(XSS) | |
| A8 不安全的反序列化 | |
| A9 使用含已知漏洞的组件 | |
| A10 非充分的日志记录和监控(Insufficient Logging & Monitoring) |
Web 应用漏洞防护(教材 22.4.3)
| SQL 注入 | |
| 文件上传 | |
| 跨站脚本 XSS |
· · ·
考点 7网站安全保护机制(10 项)+ 组件加固 + 攻击防护 ★★★★★
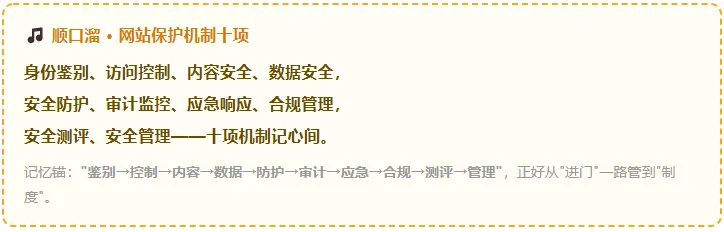
教材 22.5.1 明确列出网站安全保护机制共 10 项(除物理环境安全外)——这是一个"编号清单",案例题直接当答题框架:
| 身份鉴别 | ||
| 访问控制 | ||
| 网站内容安全 | ||
| 网站数据安全 | ||
| 网站安全防护 | ||
| 网站安全审计与监控 | ||
| 网站应急响应 | ||
| 网站合规管理 | ||
| 网站安全测评 | ||
| 网站安全管理机制 |
网站构成组件安全加固 + 网站攻击防护及安全监测(22.5.2 / 22.5.3)
· · ·
三、案例题专场(下午卷 · 本章最值钱的部分)
💡 本章案例题有且只有四个"母题",把下面四类吃透,下午卷遇到网站安全就稳了:① 安全威胁定性题(对应七大威胁判断);② 分层安全需求 / 综合加固方案题(按层面铺开);③ Web 应用漏洞分析与防护题(注入 / 上传 / XSS);④ 综合应用情境题(政务网站安全 / 网上银行安全)。
案例母题 1安全威胁定性题
典型问法:"某网站首页被篡改、用户数据被拖走、页面被挂马、访问时好时断、后台被弱口令攻破,请指出涉及哪几类网站安全威胁。"
【按七大威胁一一对号】• 首页内容被换 → 网页篡改;• 敏感数据被批量下载 → 数据泄露(多由 SQL 注入引起);• 页面被挂马/出现 WebShell → 恶意代码(网页木马);• 网站时好时断/打不开 → 拒绝服务(SYN Flood、CC 等);• 后台弱口令被登录/后台漏洞 → 网站后台管理安全威胁;• 仿冒域名/中间人钓鱼 → 网站假冒;• 绕过认证越权访问 → 非授权访问。
⚠️ 拿分关键:每条都要写"属于哪类威胁 + 材料依据"。别把"页面被挂马"写成"篡改"(挂马属恶意代码),"被换首页内容"才是篡改——这一对最容易混。
案例母题 2分层安全需求 / 综合加固方案题
典型问法:"请从网站安全需求分析角度,为某网站提出安全加固方案。"
【按"层面"逐条写(对应考点3)】🌐网络通信:全站HTTPS/SSL加密传输;防火墙/ACL 边界过滤;防 DDoS/CC。💻操作系统:及时打补丁、最小化服务、强口令、主机加固与基线核查。🗄️数据库:最小权限分权、参数化查询防注入、敏感数据加密、审计与备份。⚙️Web 服务软件:Apache(httpd.conf 加固、模块裁剪、.htaccess 认证、隐藏版本、连接耗尽应对)/ IIS(补丁、动态IP限制、URLScan、WAF、SSL)。🧩Web 应用程序:安全开发、输入验证输出编码、上传校验、会话授权最小化、上线前代码审计与渗透。💾数据:分类分级脱敏、网页防篡改、备份加密异地。👥管理与合规:安全管理制度、后台权限管控、定期漏扫/渗透/测评、应急预案、网站备案与等保。
案例母题 3Web 应用漏洞分析与防护题
典型问法:"某网站 index.jsp?category=food' or 1=1 -- 可查出全部数据;上传点可传 .jsp 木马;评论框输入脚本会被执行。请分析漏洞类型并给出防护措施。"
【三个漏洞对号 + 防护】🕳️ SQL 注入(A1): 参数未过滤直接拼进 SQL。防护:参数化查询、严格输入校验、屏蔽数据库报错信息(不显示到浏览器)、对开源程序做安全改造。📁 文件上传漏洞: 未校验上传文件,可传 WebShell 获取控制权限。防护:白名单校验(类型/后缀/内容)、上传目录不可执行、文件重命名、隔离存放。🧨 跨站脚本 XSS(A7): 用户输入未编码即输出到页面。防护:输入验证 + 输出编码,对特殊字符进行转义。
⚠️ 拿分关键:先说清"是什么漏洞(最好带上 OWASP 编号)+ 成因",再给"2~3 条具体防护"。SQL 注入的"屏蔽错误信息"是教材特别强调的点,写出来很加分。
案例母题 4综合应用情境题(政务网站 / 网上银行)
典型问法:"教材给出政务网站安全保护与网上银行安全保护两个案例,请说明其安全防护要求。"
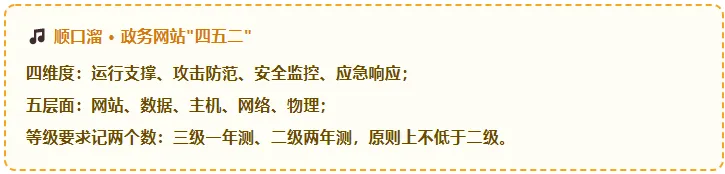
【政务网站安全保护(22.6.1)】依据《关于加强政府网站域名管理的通知》《政府网站发展指引》《关于加强党政机关网站安全管理工作的通知》《信息安全技术 政府门户网站系统安全技术指南》(GB/T 31506-2015)。教材表 22-1 给出"政府门户网站系统安全技术措施表":• 四个整体防护维度:运行支撑、攻击防范、安全监控、应急响应;• 五个层面:网站层(Web 应用安全、域名安全)、数据层(内容发布及数据安全)、主机层(服务器安全、管理终端安全)、网络层(边界安全)、物理层(物理安全)。• 等级保护要求:政府网站信息安全等级原则上不低于二级;三级网站每年应测评一次,二级网站每两年应测评一次。
【网上银行安全保护(22.6.2)】网上银行、手机银行成为银行新的服务形态,同时面临大量金融交易数据及客户隐私信息的安全风险。国家各部门推出监管要求及法律、法规与行业监管指引,如《网上银行系统信息安全通用规范》。银行采取加密方式保护客户敏感信息(如采用 SSL/安全通道)。
· · ·
四、易错易混 8 组(考前速扫)
| 换内容/换页面 | |
| 仿冒域名/中间人钓鱼 | |
httpd.conf / .htaccess / Options -Indexes / chroot;IIS:URLScan / 动态IP限制 / ThreatSentry / HTTP.sys | |
| Directory Indexing(目录索引)· Predictable Resource Location(资源位置预测)· Information Leakage(信息泄漏) | |
| Brute Force(口令爆破)· Insufficient Authorization(授权不当)· Weak Password Recovery Validation(弱口令恢复验证) | |
| A1 注入 | |
| 三级一年测一次,二级两年测一次 |
· · ·
五、2026 下半年考点预测
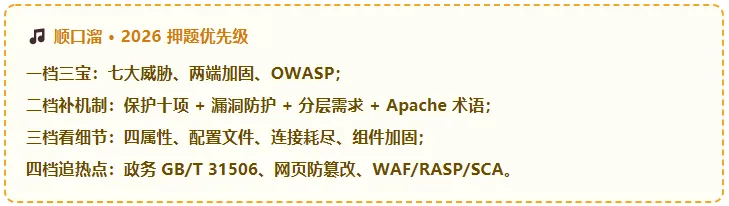
🔥 第一档(必考,9 成以上):① 网站七类安全威胁及其归类(选择题 + 案例题"给事件定性");② Apache / IIS 安全机制与加固差异(配置文件、招牌加固措施不混);③ OWASP Top 10(2017版)项名与含义(尤其 A1 注入、A3 敏感数据、A7 XSS、A6 配置错误)。
⚡ 第二档(高频,6~8 成):④ 网站安全保护机制 10 项(案例题"方案/需求"直接当清单抄);⑤ Web 应用漏洞分析与防护(SQL 注入 / 文件上传 / XSS);⑥ 网站分层安全需求(物理→网络→系统→库→Web软件→应用→数据→管理);⑦ Apache 七类威胁的"配置/机制"两组英文术语。
📘 第三档(中频,3~5 成):⑧ 网站四个安全属性(机密/完整/可用/可控);⑨ Apache 与 IIS 配置文件/组件名称;⑩ 连接耗尽应对(Timeout/MaxClients/限IP/下载保护);⑪ 网站组件安全加固(参考 CIS 标准);⑫ 网站攻击防护与监测(防火墙/漏洞扫描/挂马监测/DNS监测/入侵检测)。
🎯 第四档(新趋势,押题方向):⑬ 政务网站安全与 GB/T 31506-2015("运行支撑—攻击防范—安全监控—应急响应"四维度框架,等保周期);⑭ 网页防篡改作为热点技术(政策/新闻/高校官网仍是重点目标);⑮ WAF / RASP / SCA / 加密流量检测等新词(供应链组件漏洞是近年大热点);⑯ 《网上银行系统信息安全通用规范》与金融网站合规,可能作为开放性小题出现。
· · ·
六、顺口溜速记卡(本章合集)
· · ·
七、6 题自测(先做再看答案)
1. 攻击者伪造某银行网站的域名,诱导用户输入账号和口令,从而窃取网上银行账号信息。该行为属于网站安全威胁中的( )。A. 非授权访问 B. 网页篡改 C. 网站假冒 D. 拒绝服务
2. 下列关于 Apache Web 配置文件的说法,正确的是( )。A. srm.conf 是主配置文件,启动时首先读取 B. httpd.conf 是主配置文件,httpd 启动时会先读取 C. access.conf 用于设定 MIME 类型 D. mime.conf 负责访问控制
3. 某攻击者对启用 Apache 的网站连续发送大量 HTTP 连接但不传输数据,只等待超时,导致服务器达到最大连接数而无法响应正常用户。该攻击属于 Apache Web 的( )。A. 程序威胁 B. 配置威胁 C. 服务内容威胁 D. 服务器拒绝服务威胁
4. 在 OWASP Top 10(2017版)中,"将不受信任的数据作为命令或查询的一部分发送给解释器"所对应的漏洞是( )。A. A1 注入漏洞(Injection) B. A3 敏感数据暴露 C. A6 安全配置错误 D. A7 跨站脚本(XSS)
5. 下列不属于 IIS 安全增强措施的是( )。A. 启用动态 IP 限制(Dynamic IP Restrictions) B. 启用 URLScan C. 通过 httpd.conf 设置 ServerTokens Prod 隐藏版本 D. 启用 SSL 服务
6. 依据 GB/T 31506-2015 及相关要求,政务网站信息安全等级保护原则上不低于( ),且三级网站应( )测评一次。A. 一级;每年 B. 二级;每年 C. 二级;每两年 D. 三级;每两年
✨ 查看参考答案与解析
1. C。 题干是"伪造银行域名 + 诱导输入账号口令 + 窃取网银信息",属于网站假冒(网络钓鱼/中间人)这一威胁的典型形态(C)。非授权访问(A)强调"绕过认证进入系统";网页篡改(B)是"改页面内容";拒绝服务(D)是"把站打瘫"。看到"仿冒域名、冒充官网"就往网站假冒上靠。
2. B。httpd.conf 是 Apache 的主配置文件,httpd 程序启动时会先读取它(B 正确)。A 错——srm.conf 是数据配置文件且非必需;C 错——access.conf 负责"基本读取文件控制",不是设 MIME;D 错——mime.conf 设定 MIME 格式,不负责访问控制。
3. D。 题干描述的是"发大量连接但不发数据、等超时"导致连接耗尽——教材把它列为 Apache 的服务器拒绝服务威胁(D),对应机制是"连接耗尽应对"(减小 Timeout、增大 MaxClients、限制同 IP 连接数、多线程下载保护)。
4. A。 题干措辞正是 OWASP 对 A1 注入漏洞(Injection)的定义(A)。A3 敏感数据暴露是"敏感数据未加密暴露";A6 是配置错误;A7 XSS 是脚本注入浏览器执行。注意 XSS 虽然有"注入"意味,但在 Top 10 中单列为 A7。
5. C。httpd.conf、ServerTokens Prod、ServerSignature Off 都是 Apache 的配置项(C 不属于 IIS)。IIS 的增强措施是:补丁、动态 IP 限制(A)、URLScan(B)、WAF(ThreatSentry)、SSL(D)。这是典型的"Apache/IIS 张冠李戴"陷阱。
6. B。 政府网站信息安全等级原则上不低于二级;三级网站每年应测评一次,二级网站每两年应测评一次(B)。这组数字(三级一年、二级两年)极易出填空/选择,务必记牢。
觉得有用的话,点个关注"在看"并转发给一起备考的战友 👇


