

上一篇讲完 VPN,我答应过要按同样格式整理第10章 入侵检测技术原理与应用——今天它来了。
为什么这一章值得单开一篇?因为它是教材里"网络安全的四大基石"(防护、检测、响应、恢复)中"检测"这一环的绝对主角。防火墙、VPN 管的是"防",而入侵检测管的是"发现"——教材原话:IDS 扮演的是"预警机"或"安全巡逻人员"的角色。它既是上午卷的送分题大户,又是下午卷"安全运维/安全建设"类案例的必配组件。
📌 先划重点:本章上午卷 2~4 分,是"边界三件套"(防火墙 / VPN / 入侵检测)里最常出案例的一章。• 本章的三根"必背脊梁":CIDF 四组件、误用检测 vs 异常检测、HIDS / NIDS / DIDS 三类系统;• 最容易失分:误用检测"漏报低、误报低、但查不出新攻击",异常检测"能查未知、但误报高"——两者优缺点正好相反,别记反;• 新趋势:《网络安全等级保护基本要求》(GB/T 22239—2019) 里的"安全监测"要求、大数据 + AI 的智能检测、态势感知 / 开源 IDS(Snort、Security Onion),是近两年冒头的新考点。
这一篇依然是"双线结构":第二部分讲选择题考点,第三部分专门开案例题专场,最后是顺口溜和自测。
· · ·
一、近四年(2022–2025)考情总览
(依据历年考生回忆版题目与教材考点分布规律整理,热度为参考权重)
| ★★★☆☆ | ||
| ★★★★★ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★☆☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★☆☆ |
🎯 命题规律:本章最爱设坑的四类题——① 误用 / 异常的优缺点对调("能检测未知攻击"的是异常,不是误用);② CIDF 四组件张冠李戴("分析数据并产生分析结果"的是事件分析器);③ HIDS / NIDS 的产品错认(Cisco Secure IDS 是 NIDS,不是 HIDS);④ 误报率 / 漏报率方向记反(异常检测误报高、误用检测漏报高)。
· · ·
二、选择题考点逐条精讲(上午卷)
考点 1入侵检测概念与作用 ★★★★☆
入侵(Intrusion):指违背访问目标的安全策略的行为。教材给出的判断依据是——对目标的授权是否超出了目标的安全策略范围。入侵检测通过收集操作系统、系统程序、应用程序、网络包等信息,发现系统中违背安全策略或危及系统安全的行为。具有入侵检测功能的系统称为入侵检测系统,简称 IDS(Intrusion Detection System)。
📌 入侵检测的"3 个关键动作":• 监测(收集操作系统/系统程序/应用程序/网络包等信息);• 发现(识别违背安全策略的行为);• 定位(判断是企图还是已经发生的入侵)。
IDS 在网络安全体系中的角色(教材定性,送分点):它扮演类似"预警机"或"安全巡逻人员"的角色。IDS 的直接目的不是阻止入侵事件的发生,而是通过检测技术发现系统中企图或已经违背安全策略的行为。其作用表现为六方面:
发现受保护系统中的入侵行为或异常行为; 检验安全保护措施的有效性; 分析受保护系统所面临的威胁; 有利于阻止安全事件扩大,及时报警触发网络安全应急响应; 为网络安全策略的制定提供重要指导; 报警信息可用作网络犯罪取证。
· · ·
考点 2入侵检测模型(CIDF 四组件)★★★★★
最早的入侵检测模型由 Denning 给出,该模型主要根据主机系统的审计记录数据生成系统的若干轮廓,并监测轮廓的变化差异来发现入侵。
后来提出了一种通用的入侵检测框架模型,简称 CIDF。CIDF 认为入侵检测系统由 4 个组件构成,它们之间通过"事件"传递消息:
| 事件产生器 | ||
| 事件分析器 | 分析所得到的数据,并产生分析结果 | |
| 响应单元 | ||
| 事件数据库 |
⚠️ 真题原题(机考基础卷):"入侵检测模型(CIDF)认为入侵检测系统由事件产生器、事件分析器、响应单元和事件数据库 4 个部分构成,其中分析所得到的数据并产生分析结果的是( )"——答案:事件分析器。注意中文名一字不差地记,别被"事件产生器"迷惑。
· · ·
考点 3误用检测 vs 异常检测(本章灵魂)★★★★★
入侵检测的实现技术主要分两大类:基于误用的入侵检测和基于异常的入侵检测(另有若干"其他"技术)。这两者几乎年年考、案例题必用,务必吃透。
| 基本原理 | ||
| 核心依赖 | ||
| 能否查新攻击 | 不能 | 能 |
| 误报 / 漏报 | 误报率较高 | |
| 典型代表 | Snort |
🔥 【一句话钉死,考试不翻车】• 误用检测 = "认脸":见过才认识,查不出新攻击,但误报低;• 异常检测 = "认异":只要不一样就怀疑,能查新攻击,但误报高。两者优缺点正好相反,选择题就爱在这里做文章。
异常检测的"黄金前提"(教材原话,可能出填空/判断):异常检测的前提是"异常行为包括入侵行为"。现实中,具体行为有4 种状况——
①行为是入侵行为,但不表现异常(会漏报)
②行为不是入侵行为,却表现异常(会误报)
③行为既不是入侵行为,也不表现异常
④行为是入侵行为,且表现异常(理想可测)
· · ·
考点 4误用检测的四类方法 ★★★★☆
根据入侵特征描述的方式或构造技术,误用检测可进一步细分。教材列出四种:
| 基于条件概率 | |
| 基于状态迁移 | |
| 基于键盘监控 | |
| 基于规则 |
⚠️ 真题原题:"常见的误用检测方法包括条件概率、状态迁移、键盘监控和基于规则……其中 Snort 入侵检测系统属于( )"——答案:基于规则的误用检测方法。看到 Snort,就选"基于规则",这是送分题。
· · ·
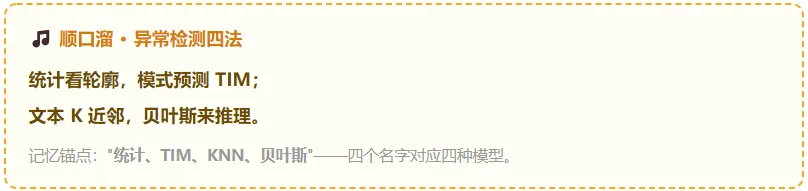
考点 5异常检测的四类方法 ★★★☆☆
异常检测依赖于异常模型的建立,不同模型构成不同方法。教材列出四种:
| 基于统计 | |
| 基于模式预测 | |
| 基于文本分类 | |
| 基于贝叶斯推理 |
· · ·
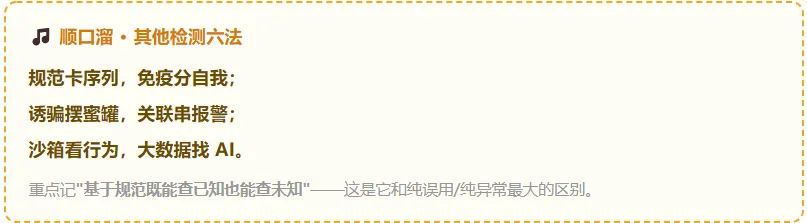
考点 6其他检测方法(新增/新趋势)★★★☆☆
除了误用和异常两大流派,教材 10.2.3 还介绍了多种"其他"检测方法,近两年有冒头趋势:
| 基于规范 | |
| 基于生物免疫 | |
| 基于攻击诱骗 | |
| 基于入侵报警的关联 | |
| 基于沙箱动态分析 | |
| 基于大数据分析 |
· · ·
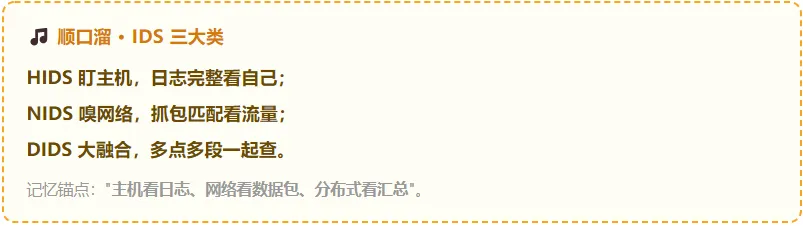
考点 7IDS 三大类:HIDS / NIDS / DIDS ★★★★★
根据 IDS 的检测数据来源和它的安全作用范围,可将 IDS 分为三大类:
| HIDS | ||
| NIDS | 网络传输中的数据包 | |
| DIDS |
📌 通用 IDS 的五大功能模块(10.3.1,可能出多选/连线):数据采集模块(提供分析用数据)、入侵分析引擎模块(核心模块,判断是否为入侵并报警)、应急处理模块(入侵后响应:关服务、断连接、启备份)、管理配置模块(IDS 与用户的接口)、辅助模块(提供攻击特征库、漏洞信息等)。
· · ·
考点 8HIDS 的代表软件与优缺点 ★★★★☆
HIDS 通过收集主机系统的日志文件、系统进程、应用程序使用、系统资源、网络通信和用户使用等信息,分析是否含攻击特征或异常。在实际 HIDS 产品中,CPU 利用率、内存利用率、磁盘空间、网络端口使用、注册表、文件完整性、进程信息、系统调用等常作为识别入侵的依据。
HIDS 一般适合检测以下行为:针对主机的端口/漏洞扫描、重复失败的登录尝试、远程口令破解、用户账号添加、服务启停、系统重启、文件完整性和许可权变化、注册表修改、重要启动文件变更、程序的异常调用、拒绝服务攻击。
HIDS 的三个代表软件(真题重点)
| SWATCH | |
| Tripwire | 文件和目录完整性检测 |
| 网页防篡改系统 |
⚠️ 真题原题:"以下软件不属于基于主机的入侵检测系统 HIDS 的是( )A. Cisco Secure IDS B. SWATCH C. Tripwire D. 网页防篡改系统"——答案:A(Cisco Secure IDS)。它是NIDS产品,常和 Session Wall、ISS RealSecure 一起出现在"网络 IDS"里。
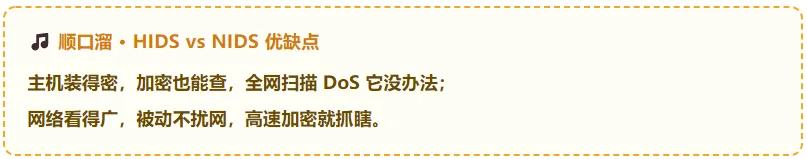
HIDS 优点可检测 NIDS 检测不到的攻击;可运行在加密网络上(到达主机前解密即可);可运行在交换网络中
HIDS 缺点每台主机都要装;自身可能被攻击者破坏;占用主机资源、降性能;不能检测全网扫描、不能有效检测 DoS;只能用本机资源
· · ·
考点 9NIDS 的能力、产品与优缺点 ★★★★☆
NIDS 通过监听网络、捕获网络数据包,依据网络包是否含攻击特征、或网络通信流是否异常来识别入侵。NIDS 通常由探测器 + 管理控制器两部分组成:探测器分布在不同区域嗅探抓包、形成报警事件上报;管理控制器指挥各区域探测器。
📌 NIDS 能检测的入侵行为(教材列 7 类,可能出多选):同步风暴(SYN Flood)、分布式拒绝服务攻击(DDoS)、网络扫描、缓冲区溢出、协议攻击、流量异常、非法网络访问。
NIDS 的代表产品:国外有 Session Wall、ISS RealSecure、Cisco Secure IDS;开源代表是 Snort——轻量级 NIDS,先通过 libpcap 嗅探获得网络数据包,再进行入侵检测分析,主要方法是规则审计分析、包内容搜索/匹配,能检测缓冲区溢出、端口扫描、CGI 攻击、SMB 探测等。
NIDS 优点适当配置可监控整个网络的安全状况;通常是被动设备,只监听、不干涉网络正常运作;对攻击者近乎不可见
NIDS 缺点高速网络易漏检;交换机 VLAN 减少监测范围;加密流量无法有效分析协议;无法判断攻击是否成功
⚠️ 经典题(机考基础卷):"用户在实际应用中通常将入侵检测系统放置在防火墙内部,这样可以( )A. 增强防火墙的安全性 B. 扩大检测范围 C. 提升检测效率 D. 降低入侵检测系统的误报率"——答案:B。IDS 是防火墙的"合理补充和有力延伸":放在防火墙内侧,能覆盖防火墙"只能防外、不能防内"的盲区,从而扩大检测范围。
· · ·
考点 10入侵检测相关产品(含 UTM / APT)★★★★☆
入侵检测是网络安全监测与预警的核心关键技术,常见产品类型如下:
| 主机入侵检测系统 | |
| 网络入侵检测系统 | |
| 统一威胁管理(UTM) | |
| 高级持续威胁检测(APT) | |
| 面向对象的 IDS | Web IDS |
⚠️ 真题原题:"根据入侵检测应用对象,常见的产品类型有 Web IDS、数据库 IDS、工控 IDS 等。以下攻击中,不宜采用数据库 IDS 检测的是( )A. SQL 注入攻击 B. 数据库系统口令攻击 C. 跨站点脚本攻击 D. 数据库漏洞利用攻击"——答案:C(跨站点脚本攻击 XSS)。XSS 属于 Web 层攻击,应由 Web IDS / WAF 检测。
· · ·
考点 11IDS 六大技术指标 ★★★★☆
入侵检测系统的主要指标有 6 项:可靠性、可用性、可扩展性、时效性、准确性、安全性。
| 可靠性 | |
| 可用性 | |
| 可扩展性 | |
| 时效性 | |
| 准确性 | |
| 安全性 |
【"准确性"必背三词】误报率(False Positive Rate, FPR)、漏报率(False Negative Rate, FNR)。误报 = 把正常当入侵(虚警);漏报 = 把入侵当正常(漏警)。理想状态是两者都为 0,但实际中二者常常此消彼长。
· · ·
考点 12部署方法、应用场景与 Snort 规则 ★★★☆☆
1. IDS 部署的基本过程(7 步,案例题答题框架)
① 定对象/网段→② 装探测器采集信息→③ 制定检测策略→④ 选用合适结构类型→⑤ 配置检测规则→⑥ 测试验证策略→⑦ 运行和维护
2. 常见应用场景(10.5.1)
- 上网保护:采集域名请求与访问行为数据,检测不实网址;
- 网站入侵检测与保护:对 Web 服务器请求或访问日志检测;
- 网络攻击阻断:在受保护边界部署,阻断攻击特征操作;
- 主机 / 终端恶意代码检测:在主机/终端装检测模块;
- 网络安全监测预警与应急处置:监测异常、追踪攻击源;
- 网络安全等级保护:参看GB/T 22239—2019《网络安全等级保护基本要求》,如关键网络节点检测攻击行为、检测虚拟机与宿主机间异常流量、检测针对无线接入设备的网络扫描 / DDoS / 密钥破解 / 中间人攻击等。
3. 开源网络 IDS:Snort 规则结构
常见开源 IDS 有 Snort、Suricata、Bro(Zeek)、OpenDLP、Sagan 等。Snort 规则由两部分组成:
📌 规则头:规则动作(alert / log / pass / activate / dynamic)、协议(protocol)、源地址和源端口、目的 IP 地址和目的端口;📌 规则选项:包含报警消息(msg)、被检查网络包的部分信息及规则应采取的动作;常用关键字是 msg(显示报警信息) 和 content(定义数据包内容匹配)。
示例(教材原文):alert tcp any any -> 192.168.1.0/24 111 (content:"|00 01 86 a5|"; msg:"mounted access");。规则头和规则选项用 ( 区分,选项必须以 ; 隔开、关键字用,相连接。
⚠️ 真题原题:"Snort 规则由规则头和规则选项两部分组成。以下内容不属于规则头的是( )A. 源地址 B. 目的端口号 C. 协议 D. 报警信息"——答案:D(报警信息)。报警信息(msg)属于规则选项。记住:规则头管"谁去哪"(动作 + 协议 + 地址端口),规则选项管"啥特征"(msg + content)。
4. 态势感知与智能检测(新趋势)
安全洋葱(Security Onion):集成 Elasticsearch、Logstash、Kibana、Snort、Suricata、Bro、Sguil、Squert、CyberChef、NetworkMiner 等,提供入侵检测、企业安全监测和日志管理服务,其中 Snort、Suricata、Bro、OSSEC 为入侵检测系统。
华为 CIS(Cybersecurity Intelligence System):采用大数据分析和机器学习技术抵御 APT 攻击,通过多维度风险度量、关联单点异常行为,还原出 APT 攻击链,提供文件异常检测、Mail 异常检测、C&C 检测、流量异常检测、隧道检测、攻击链关联等安全功能。
· · ·
三、案例题专场(下午卷 · 本章最值钱的部分)
💡 本章案例题有四个"母题",把下面四类吃透,下午卷遇到入侵检测就稳了:① HIDS / NIDS 选型与部署位置题(放内网还是放边界、放防火墙前还是后);② 误用检测 vs 异常检测辨析题(结合误报/漏报分析);③ 企业 IDS 部署方案设计题(结合等保 2.0 与安全运营);④ Snort 规则 / 开源 IDS / 态势感知题(规则结构、联动、态势感知)。
案例母题 1HIDS / NIDS 选型与部署位置题
典型问法:"某企业既要保护核心数据库服务器,又要监测办公网内网流量。请分别说明应采用哪类 IDS、部署在哪里,并说明理由。"
【答题框架:按"对象 → 类型 → 位置 → 理由"四段式回答】① 核心数据库服务器 → HIDS。理由:HIDS 通过主机日志、系统调用、文件完整性、注册表、进程等信息检测,可运行在加密网络和交换网络上,能检测针对该主机的端口/漏洞扫描、口令破解、账号添加、文件完整性变化等。② 办公网内网流量 → NIDS(探测器接内网核心交换机 / Hub / Probe 端口)。理由:NIDS 通过嗅探抓包检测 SYN Flood、DDoS、网络扫描、缓冲区溢出、流量异常等,被动监听、不影响网络正常运作,适合监测内网整体安全状况。③ 若要监测外部攻击 → NIDS 探测器接在<网络边界>处,采集与内网通信的数据包,分析来自外部的入侵行为。
⚠️ 拿分关键:① 必须写出"检测数据来源"(主机日志/系统调用 vs 网络数据包);② 必须点出部署位置(主机上 / 内网核心交换机 / 网络边界);③ 若题目问"部署在防火墙前还是后",答"部署在防火墙内侧可覆盖防火墙盲区、扩大检测范围"。
案例母题 2误用检测 vs 异常检测辨析题
典型问法:"某 IDS 上线后,管理员抱怨既有大量无关报警(把正常业务判为攻击),又漏掉了新出现的攻击。请分析原因,并说明应如何调整检测方法。"
【答题要点】① 定位原因。大量"把正常判为攻击"=误报,是异常检测的典型问题(正常行为偏离基线即告警);"漏掉新攻击"=漏报新攻击,是误用检测的典型问题(只能匹配已知特征,查不出未知攻击)。② 方法特点对比。误用检测依赖攻击模式库,对已知攻击准确、误报低,但无法检测新攻击;异常检测建立正常行为基线,能检测未知攻击,但误报率高。③ 提出改进。采用误用 + 异常融合的方法:用误用检测保证对已知攻击的准确性(低误报),用异常检测兜底未知攻击;同时优化特征库更新机制、调整异常阈值、加强基线学习以降低误报;必要时结合基于规范的检测方法(既能查已知、也能查未知)。
报警多 = 误报 → 异常检测问题→漏掉新攻击 = 误用检测问题→答案落点:误用 + 异常融合
⚠️ 易错点:① 把"误报"和"漏报"说反——误报 = 冤枉好人,漏报 = 放过坏人;② 忘了"误用检测查不出新攻击"这条核心缺点;③ 只答"换产品"不答"融合两种检测方法",拿不到要点分。
案例母题 3企业 IDS 部署方案设计题(结合等保)
典型问法:"某单位需按等级保护要求建设网络安全监测能力。请设计入侵检测部署方案,并说明如何满足等保要求。"
【方案设计三步走】第一步:确定部署点。① 网络边界部署 NIDS 探测器,检测来自外部的 SYN Flood、DDoS、扫描、溢出;② 核心交换机 / 服务器区部署 NIDS,监测内网横向异常流量;③ 关键服务器、终端部署 HIDS,检测文件完整性、账号、进程、系统调用异常。第二步:确定检测方法与产品。采用误用检测 + 异常检测融合;可结合 UTM(内外网边界,集成多种安全功能)、APT 检测(防高级持续威胁,重点检测文档类隐蔽攻击)。第三步:满足等保与运营要求。① 依据 GB/T 22239—2019,在关键网络节点检测网络攻击行为、检测虚拟机与宿主机间异常流量、检测针对无线接入设备的网络扫描 / DDoS / 中间人攻击;② 落实 IDS 部署七步法;③ 汇聚报警信息做态势感知(如集成 Security Onion、SIEM),并与防火墙、IPS 联动;④ 关注 IDS 自身的安全性与准确性,降低误报漏报。
【可选补充:IDS 与 IPS / 防火墙的关系】• 防火墙:守边界、控进出("防");• IDS:被动监测、只报警不阻断("检测"),是防火墙的合理补充和延伸;• IPS:通常串联(Inline)在网络中,检测到攻击时自动阻断 / 丢弃 / 重置连接("检测 + 阻断")。三者常联动:IDS 检测到事件后通知防火墙/IPS 实施阻断策略。
案例母题 4Snort 规则 / 开源 IDS / 态势感知题
典型问法:"请说明 Snort 规则的组成,并解释 alert tcp any any -> 192.168.1.0/24 111 (content:"|00 01 86 a5|"; msg:"mounted access"); 各部分的含义。"
【答题模板】① 组成。Snort 规则由规则头和规则选项两部分组成,用(区分。② 规则头。包含规则动作(alert)、协议(tcp)、源地址/端口(any any)、方向(->)、目的地址/端口(192.168.1.0/24 111)。规则动作常见的有alert、log、pass、activate、dynamic。③ 规则选项。用括号括起,选项之间用;隔开、关键字用,连接。常用关键字是msg(报警消息)和content(匹配的数据内容)——本例中msg:"mounted access"是报警消息,content:"|00 01 86 a5|"是要匹配的数据包内容(十六进制)。④ 含义翻译。该规则表示:对任何源地址/端口发往 192.168.1.0/24 网段 111 端口的 TCP 报文,若其内容包含字节序列00 01 86 a5,则报警,报警消息为"mounted access"。
⚠️ 拿分关键:① 必须区分规则头(动作/协议/地址/端口) 和 规则选项(msg/content);② 报警信息 msg 属于规则选项,不属于规则头(这是选择题原题考点);③ 若问"Snort 属于哪种检测方法",答"基于规则的误用检测"。
· · ·
四、易错易混 10 组(考前速扫)
| 误用检测 vs 异常检测 | |
| 误报 vs 漏报 | |
| 产生器 | |
| 基于规则的误用检测 | |
| 基于状态迁移 | |
| 基于模式预测 | |
| Cisco Secure IDS 是 | NIDS |
· · ·
五、2026 下半年考点预测
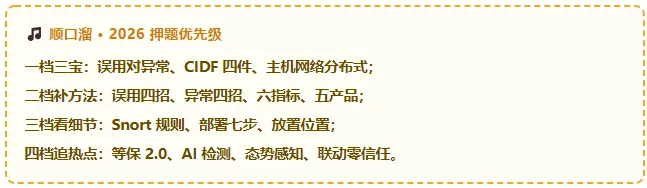
🔥 第一档(必考,9 成以上):① 误用检测 vs 异常检测的原理、优缺点、误报/漏报(选择题 + 案例题双杀);② CIDF 四组件("分析数据并产生分析结果" = 事件分析器);③ HIDS / NIDS / DIDS 三类系统的数据来源与典型产品(Cisco Secure IDS 属 NIDS)。
⚡ 第二档(高频,6~8 成):④ 误用检测四法(条件概率 / 状态迁移 STAT·USTAT / 键盘监控 / 基于规则 Snort)与异常检测四法(统计 / TIM / KNN / 贝叶斯);⑤ IDS 六大技术指标 + 准确性(误报率/漏报率);⑥ 入侵检测相关产品(UTM 部署方式、APT 检测、Web/数据库/工控 IDS 的对象对应)。
📘 第三档(中频,3~5 成):⑦ Snort 规则结构(规则头 vs 规则选项);⑧ IDS 部署七步法;⑨ HIDS/NIDS 优缺点对比;⑩ IDS 放置位置(防火墙内侧→扩大检测范围)。
🎯 第四档(新趋势,押题方向):⑪ 等保 2.0(GB/T 22239—2019)下的"安全监测"要求——关键网络节点检测攻击、虚拟机间异常流量检测、无线接入检测;⑫ 大数据 + AI/机器学习的智能检测——数据挖掘、深度学习、关联分析在 IDS 中的应用;⑬ 网络安全态势感知——汇聚 IDS 报警 + 日志做关联分析(Security Onion、华为 CIS、SIEM);⑭ IDS 与 IPS / 防火墙的联动,以及云原生 IDS、零信任下的检测思路等新形态。
· · ·
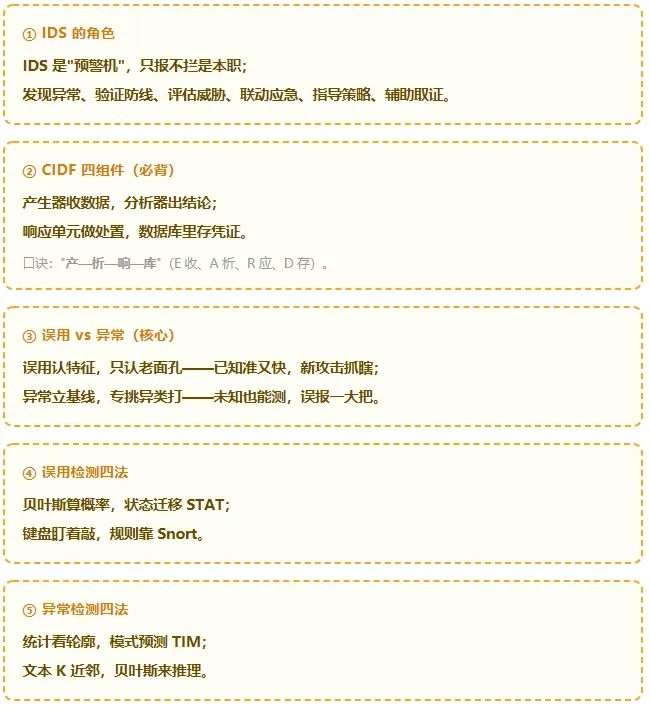
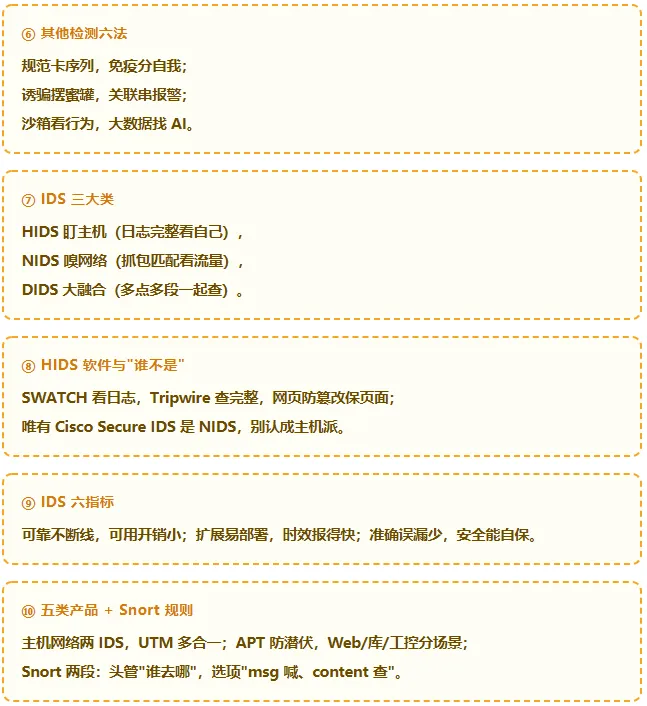
六、顺口溜速记卡(本章合集)
· · ·
七、6 题自测(先做再看答案)
1. 在 CIDF 模型中,负责"分析所得到的数据并产生分析结果"的组件是( )。A. 事件产生器 B. 事件分析器 C. 响应单元 D. 事件数据库
2. 入侵检测系统(IDS)的直接目的以及它在安全体系中的角色,下列说法正确的是( )。A. 直接阻止入侵事件发生,是"守门人" B. 只做检测、通过检测技术发现违背安全策略的行为,扮演"预警机" C. 与防火墙功能完全相同 D. 只能检测内部攻击
3. 能够检测未知攻击,但在实用中容易产生较高误报率的入侵检测方法是( )。A. 基于规则的误用检测 B. 基于状态迁移的误用检测 C. 基于异常的检测 D. 基于键盘监控的误用检测
4. 下列软件中,属于基于主机的入侵检测系统(HIDS)的是( )。A. Cisco Secure IDS B. Session Wall C. Tripwire D. Snort
5. Snort 入侵检测系统属于( )。A. 基于条件概率的误用检测方法 B. 基于状态迁移的误用检测方法 C. 基于规则的误用检测方法 D. 基于统计的异常检测方法
6. 关于 Snort 规则结构,下列内容属于"规则头"的是( )。A. 报警消息(msg) B. 匹配内容(content) C. 协议与目的端口号 D. 规则选项关键字
✨ 查看参考答案与解析
2. B。 教材明确:IDS 扮演类似"预警机"或"安全巡逻人员"的角色,其直接目的不是阻止入侵事件的发生,而是通过检测技术发现系统中企图或已经违背安全策略的行为(B)。IDS 只是防火墙的合理补充和延伸,功能不等同于防火墙(C 错);它可检测内外部的入侵(D 错)。
3. C。异常检测建立系统正常行为基线,理论上能发现未知攻击,但正常行为偏离基线也会报警,因此误报率较高(C)。误用检测(A、B、D)依赖已知特征,无法检测未知攻击,但误报较低。
4. C。Tripwire 是文件和目录完整性检测工具,属于 HIDS(C)。Cisco Secure IDS(A)和 Session Wall(B)是NIDS 产品;Snort(D)是典型的开源 NIDS。HIDS 还有 SWATCH、网页防篡改系统等。
5. C。 Snort 是典型的基于规则的误用检测方法的应用实例(C)——它把攻击行为表示成规则,符合规则即认定入侵。这也是目前大部分 IDS 采用的方法。
6. C。 Snort 规则由规则头和规则选项组成。规则头包含规则动作、协议、源地址和端口、目的 IP 地址和端口(C);而报警消息 msg、匹配内容 content 属于"规则选项"(A、B、D 都属于规则选项范畴)。
觉得有用的话,点个关注"在看"并转发给一起备考的战友 👇


